
Security-Header-Check: Wie sicher ist Ihre Website?
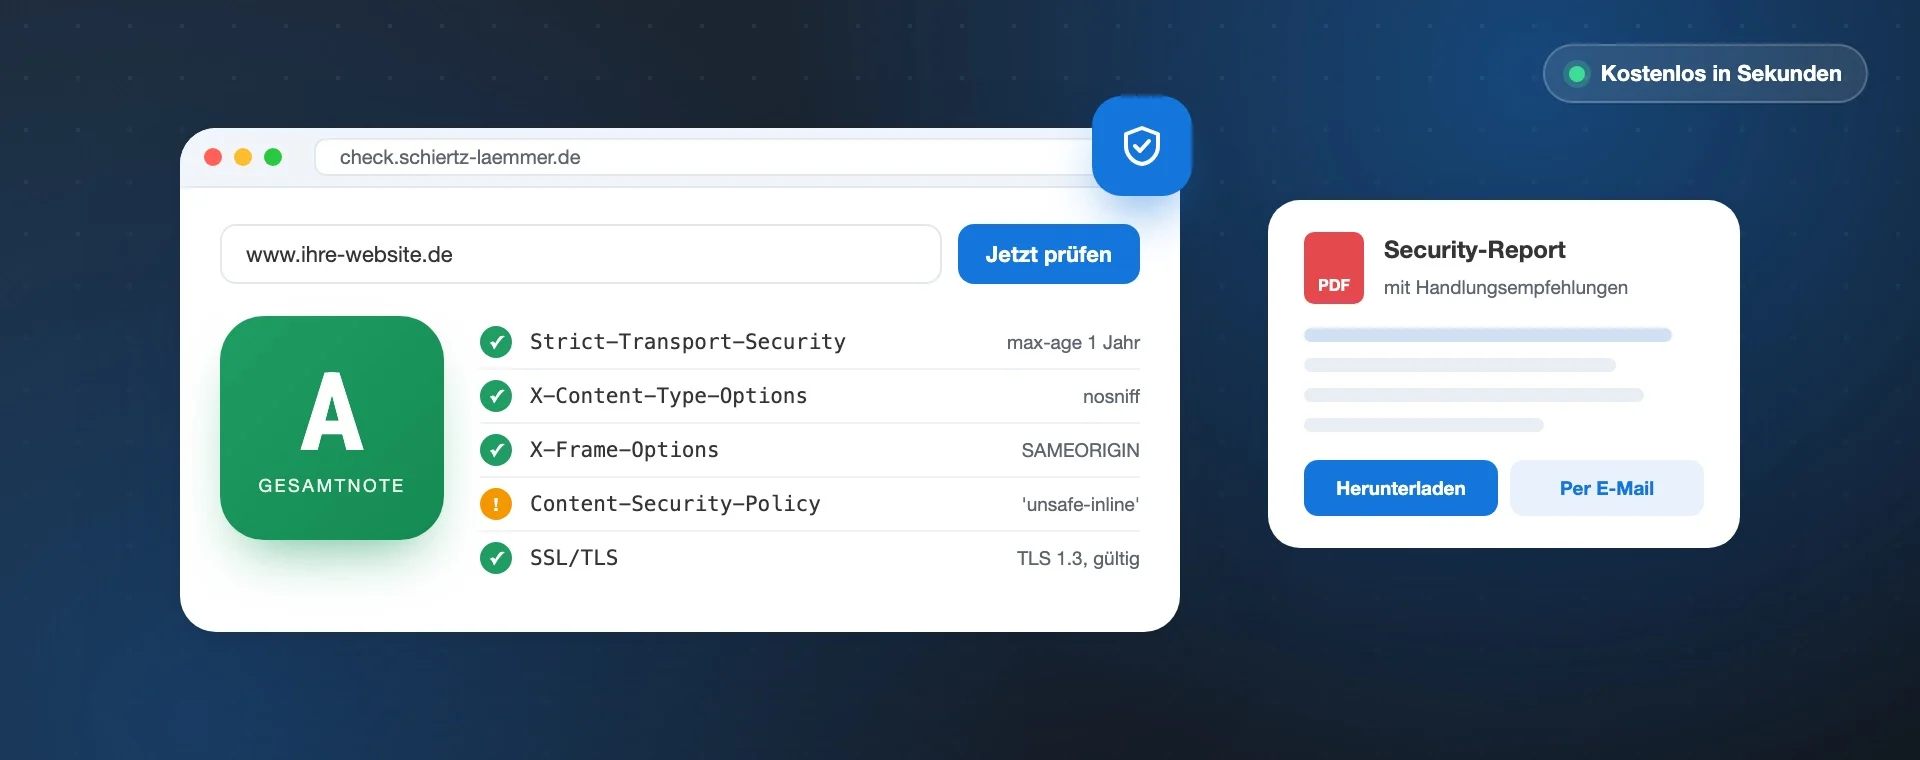
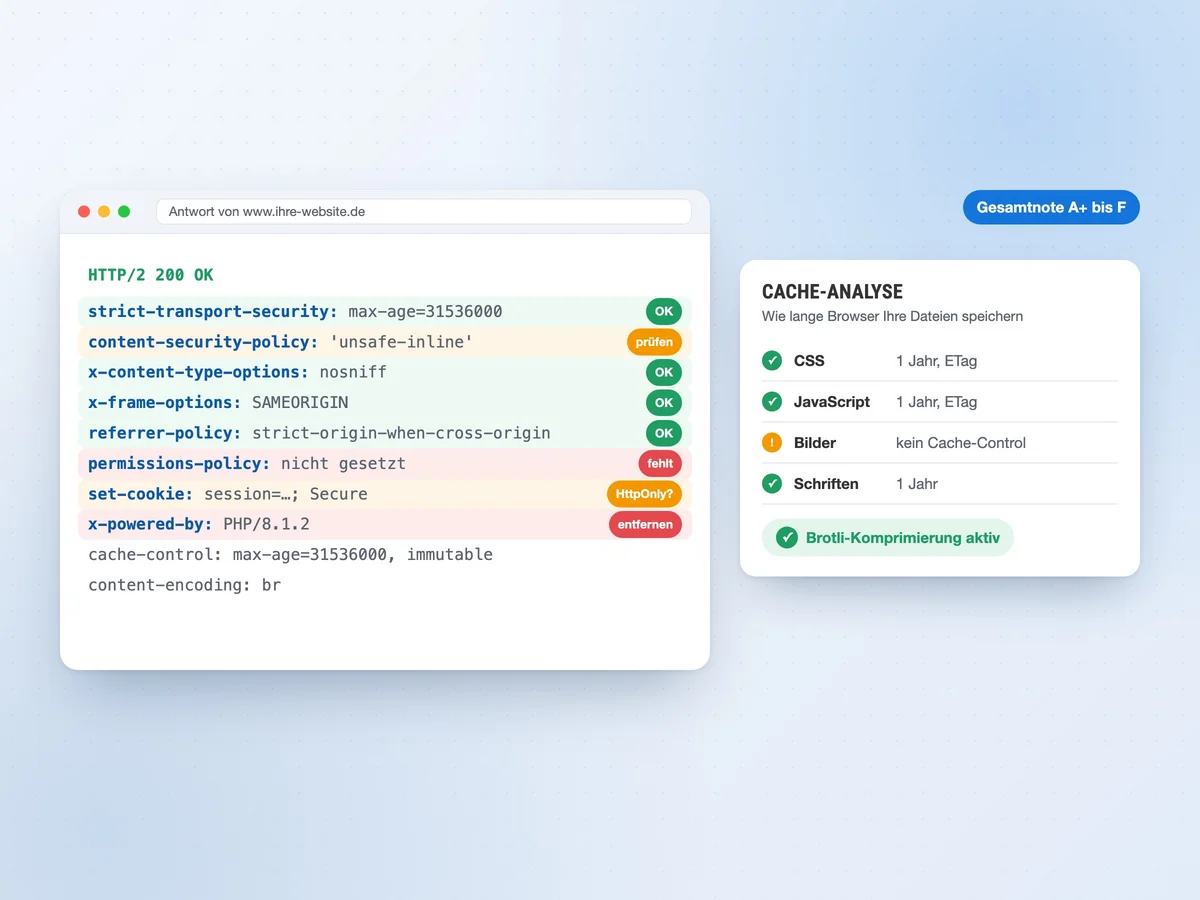
Mit unserem kostenlosen Security-Header-Check sehen Sie in wenigen Sekunden, wie gut Ihre Website gegen typische Angriffe aus dem Browser geschützt ist. Der Check prüft die HTTP-Sicherheitsheader, das SSL/TLS-Zertifikat, die HTTPS-Weiterleitung und auf Wunsch auch das Caching Ihrer Dateien.
Sie erhalten eine Gesamtnote von A+ bis F, konkrete Handlungsempfehlungen zu jedem Prüfpunkt und einen PDF-Report, den Sie herunterladen oder an Ihre IT weitergeben können.
- Kostenlos
- Ergebnis in Sekunden
- Note von A+ bis F
- Konkrete Empfehlungen
- PDF-Report
Warum Security-Header wichtig sind
Security-Header sind Anweisungen, die Ihr Webserver bei jeder Antwort an den Browser mitschickt. Sie legen fest, ob die Seite nur per HTTPS geladen werden darf, ob sie in fremde Frames eingebettet werden kann und von welchen Quellen Skripte ausgeführt werden dürfen.
Fehlen sie oder sind sie zu locker gesetzt, wird Ihre Website angreifbarer für:
- Cross-Site-Scripting (XSS) über eingeschleusten Code
- Clickjacking über unsichtbar eingebettete Seiten
- SSL-Stripping und unverschlüsselte Verbindungen
- das Abgreifen von Daten über Cookies und Referrer
Die gute Nachricht: Die meisten Header lassen sich mit wenig Aufwand in der Server- oder TYPO3-Konfiguration ergänzen.
Security-Header in TYPO3 umsetzen
In TYPO3 gibt es mehrere Wege, die empfohlenen Header zu setzen:
- Webserver-Konfiguration: über die
.htaccess(Apache) oder die nginx-Konfiguration - TypoScript: über
config.additionalHeadersfür einzelne Seitenbäume - Content-Security-Policy-API: ab TYPO3 12 direkt im Core, mit Konfiguration pro Site
Welche Variante passt, hängt von Hosting, TYPO3-Version und eingesetzten Extensions ab. Gerade eine strenge CSP will gut getestet sein, damit Formulare, Videos oder Tracking weiter funktionieren. Wir setzen die Header für Sie um, prüfen alles auf einem Testsystem und kümmern uns im Rahmen von Hosting & Wartung darum, dass es so bleibt. Ist Ihre TYPO3-Version veraltet, ist ein TYPO3-Update oft der wichtigere erste Schritt.
Security ist nur ein Teil: der Website- & TYPO3-Check
Der Security-Header-Check zeigt, wie Ihr Server antwortet. Wie gut Ihre Website insgesamt aufgestellt ist, prüfen wir im Website- & TYPO3-Check: Technik und Sicherheit, Performance, SEO, Barrierefreiheit und KI-Readiness, mit Bericht, priorisiertem Maßnahmenplan und persönlichem Gespräch.
- 5 Prüfbereiche mit priorisiertem Maßnahmenplan
- speziell für TYPO3: Version, Extensions und Update-Fähigkeit
- kostenloses 15-Minuten-Erstgespräch
Häufige Fragen zum Security-Header-Check
Security-Header sind Anweisungen, die der Webserver bei jeder Antwort an den Browser mitschickt. Sie legen fest, wie sich der Browser verhalten soll, etwa ob die Seite nur per HTTPS geladen, in fremde Frames eingebettet oder Skripte von beliebigen Quellen ausgeführt werden dürfen. Richtig gesetzt schützen sie vor Cross-Site-Scripting, Clickjacking und dem Abgreifen von Daten.
Ja. Die Prüfung, die Auswertung im Browser und der PDF-Report sind kostenlos. Für den Versand per E-Mail bestätigen Sie Ihre Adresse einmalig mit einem Code.
Mindestens Strict-Transport-Security (HSTS), Content-Security-Policy, X-Content-Type-Options: nosniff, X-Frame-Options bzw. frame-ancestors, Referrer-Policy und Permissions-Policy. Ergänzend empfehlen sich Cross-Origin-Opener-Policy und sichere Cookie-Attribute.
Der Check liest alle Stylesheets, Skripte, Bilder und Schriften der Startseite aus und prüft, wie lange Browser und CDN sie zwischenspeichern dürfen (Cache-Control, Expires), ob ETag oder Last-Modified gesetzt sind und ob Textdateien komprimiert ausgeliefert werden. Gutes Caching verkürzt die Ladezeit spürbar.
Über die Webserver-Konfiguration (.htaccess bzw. nginx), über TypoScript (config.additionalHeaders) oder für die CSP ab TYPO3 12 über die eingebaute Content-Security-Policy-API. Wir unterstützen Sie gern bei der Umsetzung, sprechen Sie uns an.
Für PDF-Download und E-Mail-Versand wird das Prüfergebnis für maximal 48 Stunden zwischengespeichert und danach automatisch gelöscht. E-Mail-Adressen werden nur für den Versand verwendet.
Nein. Der Check bewertet, was Ihr Server bei einem Aufruf von außen preisgibt und wie er konfiguriert ist. Sicherheitslücken in Anwendungen, Extensions oder veralteter Software deckt er nicht auf. Dafür eignet sich unser Website- & TYPO3-Check, der unter anderem TYPO3-Version und Extensions prüft.
Sie haben ein Projekt oder möchten über Ihre Website sprechen?
Wir freuen uns auf Ihre Nachricht oder Ihren Anruf.
Telefon: +49 7532 3130199
E-Mail: info@schiertz-laemmer.de